Sesiones con detalle
Eventos de Cowrie y sesiones de Heralding se procesan para explorar actividad, intentos y comandos como secuencias.
Telemetría diseñada para investigar
Una plataforma central para recibir, procesar y visualizar actividad de honeypots distribuidos, con separación de datos y control de acceso por empresa y sede.

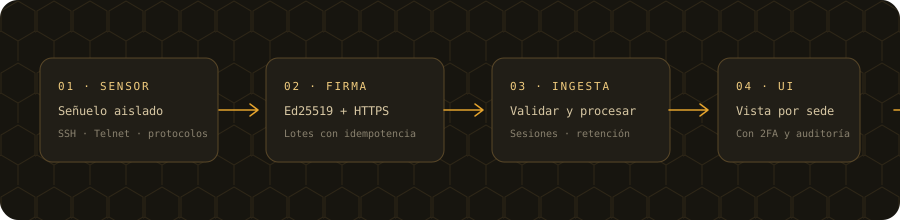
El ciclo de análisis
La ingesta y la interfaz resuelven partes distintas del trabajo: proteger la entrada de telemetría y dar herramientas para entenderla.
Capacidades de la plataforma
La disponibilidad geográfica depende de que el enriquecimiento GeoIP esté configurado para el entorno.
Eventos de Cowrie y sesiones de Heralding se procesan para explorar actividad, intentos y comandos como secuencias.
Selecciona sede y periodo. La aplicación vuelve a intersectar la selección con las sedes asignadas a la cuenta.
Revisa sesiones y señales relacionadas con una IP, y consulta decisiones de bloqueo visibles para tu ámbito.
Los perfiles de cliente ven las credenciales de prueba enmascaradas; el acceso sin máscara se reserva a perfiles de plataforma autorizados.
El alta de un sensor pendiente exige comprobar la huella de su clave pública antes de vincularlo a empresa y sede.
Los equipos autorizados pueden generar una vista de informe desde la consola para documentar una revisión.
Un panel que orienta
El mando reúne actividad reciente, tendencias por periodo, sesiones, señales de credenciales y una vista geográfica cuando existen datos de ubicación. Desde ahí se puede profundizar por sesiones, IP o eventos.
Datos de ejemplo creados para esta ilustración.
Una arquitectura por responsabilidades
El servidor de ingesta recibe y procesa telemetría. La interfaz gestiona usuarios, empresas, sedes, 2FA y auditoría. Ambos comparten los datos mediante PostgreSQL, sin comunicación HTTP interna.
Ver la arquitectura¿Encaja en tu entorno?
La plataforma aporta observación y contexto de actividad recibida por señuelos. La estrategia de respuesta y protección de los sistemas productivos sigue perteneciendo al equipo de seguridad del cliente.